28 May 2026 ·20 min de lectura ·348 vistas
Gestión de Riesgos: La Competencia que el Auditor Forense Necesita
Por José Antonio Flores Rosas
Econ.
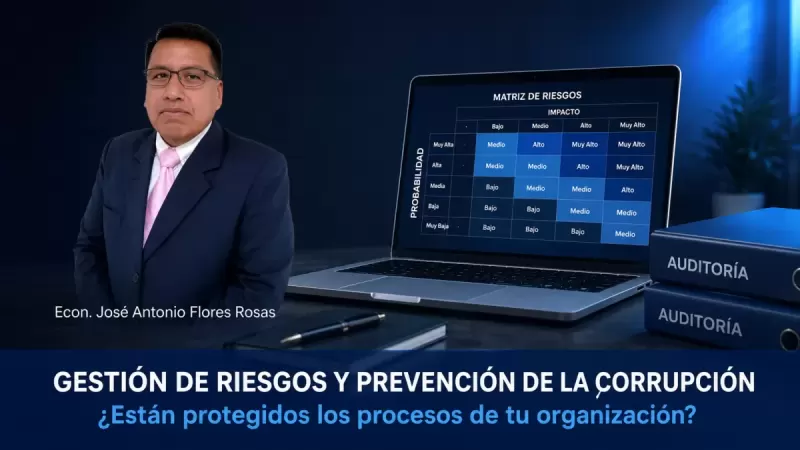
Gestión de riesgos aplicada a la prevención de corrupción: metodología COSO, ISO 31000, evaluación de procesos críticos y diseño de controles internos para auditores forenses y peritos contables.
En este artículo
Gestión de Riesgos en la Prevención de la Corrupción: Un Enfoque Preventivo para el Auditor Forense y el Perito Contable
La demanda del mercado hacia el auditor forense y el perito contable está evolucionando de manera significativa. Las organizaciones ya no limitan su requerimiento a la identificación post facto de irregularidades y responsables. En la actualidad, solicitan adicionalmente una evaluación preventiva de sus procesos críticos — un análisis sistemático orientado a identificar vulnerabilidades que podrían constituirse en escenarios propicios para actos de corrupción o conducta funcional indebida.
Esta evolución en la naturaleza del encargo profesional representa una oportunidad de alto valor para el auditor forense y el perito contable latinoamericano, toda vez que requiere competencias metodológicas adicionales que, en la actualidad, no forman parte del perfil estándar del profesional del área.
El presente artículo sistematiza los conceptos, metodología y casos prácticos expuestos por el Econ. José Antonio Flores Rosas, ejecutivo senior con más de 30 años de experiencia en auditoría gubernamental, control interno y gestión de riesgos de corrupción en los sectores público y privado, y auditor líder certificado ISO 37001, en el marco del Webinar "La Hora del Perito".
Contexto y Origen: La Necesidad que Plantea el Mercado
La ponencia tiene origen en una experiencia profesional concreta. En el transcurso de los últimos dos trimestres, el expositor realizó cuatro auditorías forenses en las cuales, concluida la investigación tradicional — identificación del hecho fraudulento, modo operandi y determinación de responsables —, los clientes formularon una solicitud adicional: revisar la totalidad de los procesos críticos de la organización para determinar qué otras áreas podrían estar expuestas a riesgos de corrupción o fraude.
Esta solicitud amplió sustancialmente el alcance del trabajo, configurando un servicio de evaluación preventiva de riesgos de corrupción con metodología, instrumentos y entregables distintos a los de la auditoría forense reactiva. La conclusión del análisis es que el mercado está demandando que el auditor forense incorpore la competencia de gestión de riesgos a su práctica profesional — y que dicha competencia, en la actualidad, es escasa en el gremio latinoamericano.
Caso Práctico: Fraude en el Proceso de Facturación y Control de Inventarios
Uno de los cuatro casos investigados ilustra con precisión la conexión entre la ausencia de controles preventivos y la materialización del fraude. El esquema operó de la siguiente manera: una persona de confianza del área de ventas identificó una brecha en el proceso de facturación. El procedimiento establecido indicaba que la nota de pedido, una vez aprobada y suscrita por la gerencia general, debía trasladarse al área de facturación para su procesamiento.
La adulteración ocurría en ese traslado. Una nota de pedido que consignaba diez unidades a un dólar cada una era modificada en el área de facturación, reduciéndose a cinco unidades. Las cinco unidades restantes salían del almacén conforme a la nota original, pero no eran registradas en la factura. El inventario reflejaba la salida de diez unidades; la factura, únicamente cinco. La diferencia era apropiada sistemáticamente por los responsables del esquema.
El resultado económico: en un período de seis meses, el fraude acumuló aproximadamente medio millón de dólares. El mecanismo que permitió su detección no fue ningún control interno del proceso, sino el canal de denuncias anónimas — a través del cual un integrante del área de inventarios reportó la irregularidad.
El análisis de causa raíz determinó dos fallas fundamentales: primero, el proceso no tenía mapeados los riesgos asociados al traslado entre la nota de pedido autorizada y el área de facturación; segundo, los controles existentes no incluían una verificación de consistencia entre la cantidad aprobada y la cantidad facturada. La vulnerabilidad era identificable mediante una evaluación de riesgos — pero nadie la había realizado.
Implicación metodológica: Una evaluación de riesgos del proceso de facturación y control de inventarios, realizada con anterioridad a la ocurrencia del fraude, habría identificado esta brecha como un riesgo crítico y permitido el diseño del control correspondiente. La gestión preventiva de riesgos no elimina la posibilidad del fraude, pero reduce significativamente la probabilidad de su materialización y el impacto económico en caso de que ocurra.
Marco Conceptual: Definición y Características del Riesgo
Para la correcta aplicación de la gestión de riesgos, es necesario partir de una definición operativa precisa. El riesgo se define como todo aquel evento que tiene la capacidad de impedir el cumplimiento de un objetivo. Esta definición establece una consecuencia metodológica directa: la identificación y evaluación de riesgos requiere, como condición previa, la comprensión clara del objetivo del proceso, tarea o actividad que se analiza. Sin objetivo claramente definido, no es posible identificar los riesgos que lo amenazan.
A modo de ejemplo: si el objetivo del área de logística es la adquisición de bienes con adecuada relación calidad-precio, el riesgo principal consiste en no lograr esa adquisición bajo dichas condiciones. Los factores de riesgo — es decir, las causas que podrían materializar ese riesgo — incluyen el direccionamiento de bases técnicas, la sobrevaluación de precios, el fraccionamiento indebido de compras, los conflictos de interés y el favorecimiento a proveedores. Sobre cada uno de esos factores se diseñan los controles internos correspondientes.
Características Fundamentales del Riesgo
Inherencia del riesgo. El riesgo es inherente a cualquier proceso, actividad o decisión organizacional. No es posible su eliminación total; únicamente su mitigación a niveles aceptables. Esta característica explica por qué el control interno nunca puede garantizar seguridad absoluta, sino únicamente seguridad razonable. Un sistema de control interno que pretenda eliminar todos los riesgos es técnicamente inviable.
Irreductibilidad a cero. El riesgo residual — aquel que permanece tras la implementación de controles — nunca alcanza valor nulo, salvo que la actividad que lo genera sea suprimida. En consecuencia, la gestión de riesgos no tiene como objetivo la eliminación del riesgo, sino su reducción a un nivel residual que la organización esté en condiciones de asumir y gestionar.
El Modelo COSO como Marco de Referencia para el Control Interno
El modelo COSO (Committee of Sponsoring Organizations of the Treadway Commission) constituye el estándar de mayor adopción a nivel internacional para el diseño e implementación de sistemas de control interno, tanto en el sector privado como — en versiones adaptadas — en el sector público de diversos países latinoamericanos. Sus cinco componentes son interdependientes y deben operar de manera integrada para que el sistema sea efectivo:
- Ambiente de control: Constituye la base cultural del sistema. Comprende la cultura ética de la organización, el compromiso de la alta dirección con el control, la asignación de responsabilidades y el código de conducta institucional. La solidez de este componente determina la efectividad de los demás.
- Evaluación de riesgos: Es el componente central del sistema. Involucra la identificación, valoración y definición del plan de tratamiento de los riesgos de la organización, incluyendo los riesgos de corrupción, inconducta funcional y riesgos emergentes como la ciberseguridad.
- Actividades de control: Comprende los controles internos específicos diseñados para mitigar los riesgos identificados. Para ser considerado efectivo, un control debe cumplir tres condiciones: existir formalmente, ser operativamente efectivo y ser suficiente para mitigar el riesgo que tiene asignado.
- Información y comunicación: Abarca los sistemas que garantizan que los documentos de gestión — entre ellos el código de conducta — sean efectivamente difundidos y conocidos por todos los integrantes de la organización.
- Supervisión y monitoreo: Comprende las actividades de supervisión continua sobre el funcionamiento de los cuatro componentes anteriores, con el fin de identificar desviaciones y oportunidades de mejora en forma oportuna.
Precisión conceptual relevante: La responsabilidad del control interno recae sobre todos los integrantes de la organización, desde el nivel operativo hasta la máxima autoridad. No es función exclusiva del área de auditoría interna ni del órgano de control institucional. La confusión sobre este punto revela una deficiencia cultural en la comprensión del control interno que es, en sí misma, un factor de riesgo organizacional.
Áreas Críticas de Mayor Exposición al Riesgo de Corrupción
La experiencia acumulada en auditoría gubernamental permite identificar los procesos con mayor frecuencia de materialización de riesgos de corrupción y controles más débiles:
Contrataciones Públicas y Adquisiciones
Constituye el área con mayor volumen de observaciones en los informes de contraloría a nivel latinoamericano. Las modalidades de mayor incidencia son el direccionamiento de bases técnicas — requerimientos orientados a favorecer a un proveedor determinado —, la sobrevaluación de precios respecto al valor de mercado y el fraccionamiento de adquisiciones para eludir los umbrales que activan los procedimientos formales de selección. Las medidas de mitigación técnicamente recomendadas incluyen la evaluación de riesgos del proceso de contratación, la implementación de estudios de mercado rigurosos, la conformación de comités colegiados de evaluación y la incorporación de sistemas de alerta ante patrones de fraccionamiento.
Gestión de Recursos Humanos
Los riesgos más frecuentes en esta área son el nepotismo, el favorecimiento en la designación de cargos de confianza y la contratación irregular mediante contratos de locación de servicios para funciones de carácter permanente. El caso práctico expuesto en el webinar resulta ilustrativo: ante la presión ejercida sobre un gerente de recursos humanos para contratar a un funcionario que no cumplía el perfil establecido, la solución técnica implementada consistió en el rediseño del procedimiento de contratación, incorporando una disposición expresa que tipificaba como falta grave la contratación de personal que no cumpliera los requisitos del perfil. El control operó como mecanismo de protección institucional ante la presión jerárquica indebida.
Ejecución y Supervisión de Obras
Las irregularidades más recurrentes incluyen la aprobación de adicionales de obra sin sustento técnico real, la elaboración de expedientes técnicos deficientes con el propósito de generar ampliaciones presupuestarias, la supervisión complaciente y el no cobro de penalidades contractuales. El denominador común es la ausencia de controles efectivos en las fases de ejecución y supervisión.
Tesorería y Gestión de Pagos
Los riesgos prevalentes son los pagos por servicios no efectivamente prestados, el doble pago a proveedores y el desvío de fondos. La concentración de funciones incompatibles en un solo funcionario — autorización, ejecución y registro del pago — constituye el factor de riesgo estructural más frecuente en esta área.
Proceso de Incorporación de Personal
Uno de los hallazgos más significativos de las auditorías recientes: en uno de los cuatro casos investigados, la totalidad de los documentos presentados por los defraudadores — títulos profesionales, certificaciones, acreditaciones de idiomas — resultaron ser falsos. Ninguno fue verificado durante el proceso de selección. El mecanismo de control correspondiente existe y tiene costo marginal nulo: en el Perú, la plataforma del SUNEDU permite verificar en línea la autenticidad de títulos universitarios. La omisión de este control básico facilitó el ingreso de personas no íntegras a posiciones de confianza dentro de la organización.
Metodología de Evaluación de Riesgos: Proceso Sistemático
La evaluación de riesgos de un proceso organizacional sigue una secuencia metodológica estructurada que el auditor forense puede aplicar de manera sistemática:
- Definición del objetivo del proceso: Determinar con precisión qué resultado debe alcanzar el proceso evaluado. La ausencia de un objetivo claramente definido impide la identificación de los riesgos asociados.
- Identificación de riesgos: Determinar qué eventos podrían impedir el cumplimiento del objetivo. En esta etapa se realiza un levantamiento exhaustivo, sin filtros previos.
- Identificación de factores de riesgo: Por cada riesgo identificado, determinar las causas que podrían materializarlo. Los factores de riesgo son los puntos sobre los cuales se diseñarán los controles internos.
- Valoración de riesgos: Evaluar cada riesgo en función de dos dimensiones: probabilidad de ocurrencia e impacto institucional. La combinación de ambas dimensiones determina la criticidad del riesgo — crítico, moderado o bajo — y orienta la priorización de controles.
- Verificación de controles existentes: Determinar si los procedimientos y políticas vigentes contemplan controles para los factores de riesgo identificados, y si dichos controles cumplen los tres criterios de efectividad: existencia, efectividad operativa y suficiencia mitigadora.
- Diseño de controles: Para los riesgos con controles ausentes o insuficientes, diseñar las actividades de control pertinentes. Los controles se clasifican en tres categorías: preventivos (declaración de intereses, procedimientos de selección de personal), detectivos (auditorías internas, análisis de datos, canales de denuncia anónima) y correctivos (procedimientos disciplinarios, deslinde de responsabilidades).
- Elaboración de la matriz de riesgos y controles: Consolidar los resultados en una matriz que relacione cada riesgo con su valoración, el control asignado y el responsable de su implementación. Esta matriz constituye el instrumento base para el monitoreo continuo del sistema de control interno.
Enfoque Preventivo versus Enfoque Reactivo: Análisis Comparativo
De acuerdo con la última encuesta de Protiviti sobre cultura de gestión de riesgos en América Latina, únicamente el 35% de las organizaciones cuenta con un conocimiento cabal de la gestión de riesgos y su aplicación sistemática. El 65% restante se encuentra en proceso de adopción o no ha iniciado su implementación.
En el sector público, el diagnóstico es aún más crítico. La mayoría de las entidades públicas latinoamericanas operan bajo un paradigma reactivo: ante la ocurrencia de un hecho de corrupción — soborno, compra dirigida, malversación —, se implementan controles de manera posterior al daño. Este enfoque implica que el perjuicio económico, el daño reputacional y las consecuencias jurídicas ya se han materializado antes de la intervención del control.
El enfoque preventivo invierte esta lógica: mediante la identificación anticipada de riesgos, el diseño de controles específicos y el monitoreo continuo de su efectividad, se busca impedir que los riesgos se materialicen. Según el marco normativo de la Contraloría General de la República del Perú — Directiva 006-2019-SG —, un sistema de gestión de riesgos adecuadamente implementado alcanza una efectividad del 80% en la prevención de la materialización de riesgos de corrupción.
Desde una perspectiva de eficiencia económica, la diferencia entre ambos enfoques es sustancial: el costo de detectar y remediar un fraude luego de su ocurrencia — incluyendo honorarios de investigación, procesos legales, daño reputacional y pérdidas directas — supera ampliamente el costo de la evaluación preventiva de riesgos que lo hubiera impedido.
Marcos Normativos de Referencia
Los principales marcos normativos y técnicos que el auditor forense debe conocer para incorporar la gestión de riesgos a su práctica profesional son los siguientes:
- COSO ERM (Enterprise Risk Management): Marco integral para la gestión de riesgos empresariales que integra la gestión de riesgos con la estrategia y el desempeño organizacional.
- ISO 31000: Norma internacional de gestión de riesgos que establece principios, marco de trabajo y proceso aplicables a organizaciones de cualquier tipo, tamaño y sector.
- ISO 31010: Norma complementaria de la ISO 31000 que detalla las técnicas y metodologías específicas para la evaluación de riesgos.
- ISO 37001: Norma internacional para sistemas de gestión antisoborno, orientada a la prevención, detección e investigación del soborno en organizaciones públicas y privadas.
- Directiva 006-2019-CG/INTEG (Perú): Marco normativo de la Contraloría General de la República que articula la gestión de riesgos con el modelo COSO y establece el enfoque de control preventivo y simultáneo para entidades públicas. Disponible en acceso libre en el portal institucional de la Contraloría General de la República.
Ética e Integridad como Variables No Eliminables del Riesgo
La gestión de riesgos permite mitigar la mayoría de los factores que facilitan la ocurrencia de fraudes y actos de corrupción. No obstante, existe una variable que ningún sistema de control puede eliminar de manera absoluta: la ausencia de ética e integridad en las personas que integran la organización.
La ética, en su acepción técnica, constituye el estudio de la moral, entendida esta como el conjunto de principios y valores que regulan el comportamiento humano. La integridad, por su parte, implica la adhesión consistente a dichos principios y valores en la totalidad de los ámbitos de actuación de la persona — tanto profesional como personal. Una persona que no actúa con integridad en su vida privada difícilmente lo hará en el ejercicio de sus responsabilidades institucionales.
Esta consideración tiene implicaciones directas para la gestión de riesgos de recursos humanos: la incorporación de personal debe incluir, como parte de su evaluación de riesgos, controles orientados a verificar la integridad de los candidatos — entre ellos, la validación de antecedentes, la verificación de la autenticidad de títulos y credenciales, y la evaluación de conflictos de interés. Como evidencian los casos analizados, la omisión de estos controles puede facilitar el ingreso de personas no íntegras a posiciones de alta responsabilidad y acceso a recursos.
Hoja de Ruta para la Implementación de un Sistema de Control Interno Basado en Gestión de Riesgos
La implementación de un sistema de control interno sustentado en la gestión de riesgos sigue un proceso estructurado en cuatro fases:
- Diagnóstico institucional: Evaluación de la cultura de gestión de riesgos existente, análisis del estado actual de los procesos desde la perspectiva de la mitigación de riesgos e identificación de los controles vigentes y su nivel de efectividad.
- Evaluación de riesgos por procesos: Identificación, valoración y documentación de los riesgos de los procesos críticos de la organización, con énfasis en los riesgos de corrupción, inconducta funcional y riesgos emergentes.
- Diseño de matrices de riesgos y controles: Elaboración de la matriz que relaciona cada riesgo identificado con su valoración, el control interno asignado, el responsable de su implementación y los indicadores de cumplimiento.
- Monitoreo, evaluación y mejora continua: Establecimiento de indicadores de gestión sobre la base de las matrices elaboradas, monitoreo periódico del cumplimiento mediante instrumentos de gestión — cuadro de mando integral, balanced scorecard — y cierre continuo de brechas identificadas.
Conclusiones
La incorporación de la gestión de riesgos al perfil del auditor forense y del perito contable responde a una demanda concreta del mercado latinoamericano. Las organizaciones requieren no solo la investigación de hechos ya consumados, sino la evaluación anticipada de sus vulnerabilidades y el diseño de controles que reduzcan la probabilidad de materialización de riesgos de corrupción e inconducta funcional.
Esta competencia requiere el dominio de marcos metodológicos específicos — COSO ERM, ISO 31000, ISO 31010, ISO 37001 — y el conocimiento de las áreas organizacionales de mayor exposición al riesgo. Representa, al mismo tiempo, una oportunidad de diferenciación profesional significativa para el auditor forense que incorpore este enfoque preventivo a su práctica.
La transición del paradigma reactivo al preventivo no implica abandonar la investigación forense tradicional, sino complementarla con una competencia que agrega valor estratégico a la organización antes de que el daño se produzca.
Resumen elaborado a partir del Webinar "La Hora del Perito" realizado el 24 de abril de 2026, con la participación del Econ. José Antonio Flores Rosas, ejecutivo senior con más de 30 años de experiencia en auditoría gubernamental, control interno y gestión de riesgos de corrupción en los sectores público y privado, Perú. Auditor líder certificado ISO 37001. Organizado por AICAF y el Colegio de Contadores y Auditores del Ecuador.
Nota de actualización: Los marcos normativos referenciados en este artículo — COSO ERM, ISO 31000, ISO 31010, ISO 37001 y la Directiva 006-2019-CG/INTEG de la Contraloría General de la República del Perú — están sujetos a revisiones periódicas por parte de los organismos emisores. Se recomienda verificar las versiones vigentes antes de su aplicación en casos concretos.
¿Te fue útil este artículo?
Compártelo con tus colegas y ayuda a difundir el conocimiento en la comunidad pericial.
Comunidad LHP
¿Tienes algo que aportar?
Inicia sesión para dejar tu comentario en la comunidad LHP.
Inicia sesión para responder
Aún no hay análisis académicos. ¡Sé el primero en participar!